Навушники можуть «видавати» розмови крізь стіни: що це означає для користувачів
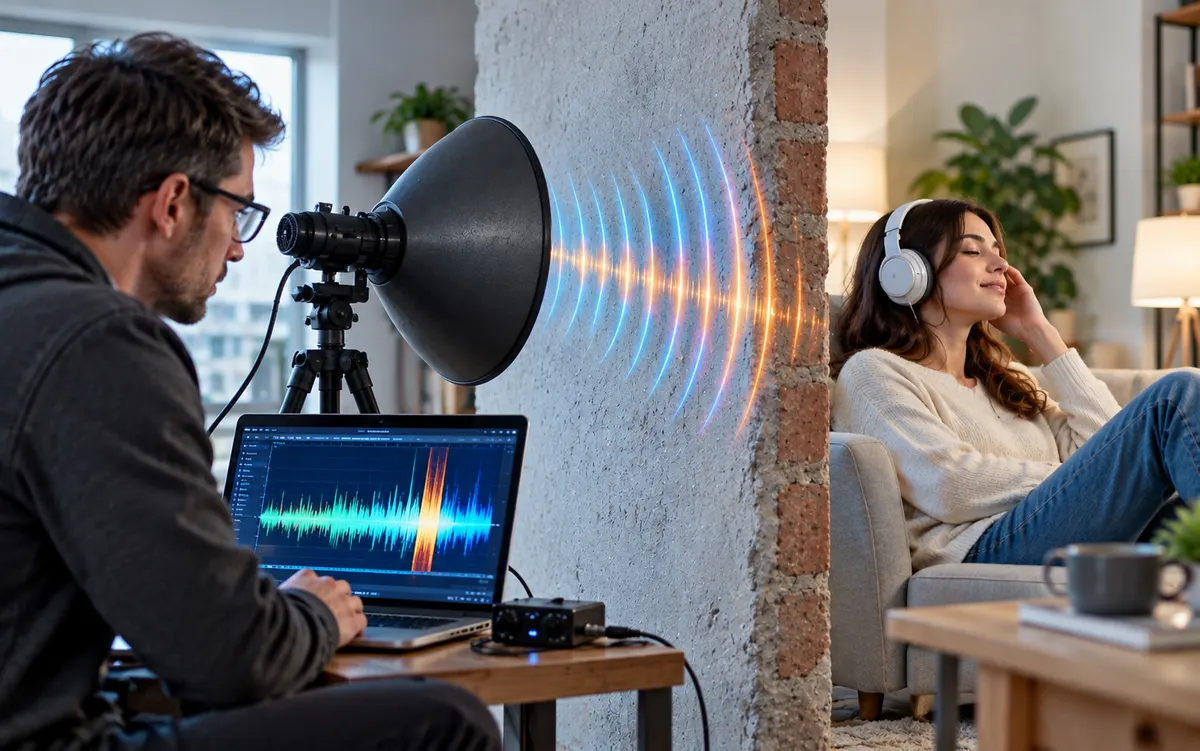
Дослідники з Гонконгу розробили метод InjectEave, який дозволяє перехоплювати звук із навушників, дротових телефонів і розумних пристроїв на відстані до 30 метрів і крізь бетонну стіну. Для звичайного користувача це насамперед нагадування, що аналогова частина гаджетів теж може бути каналом витоку.
Команда з Гонконгського університету науки і технологій (кампус у Гуанчжоу) та Гонконгського політехнічного університету розробила метод перехоплення звуку, який обробляється аналоговими компонентами навушників, дротових телефонів і розумних пристроїв. Роботу «Injected and Leaked: Actively Inducing Side-Channel Leakage Using Electromagnetic Injection and Hardware Nonlinearity» прийнято до публікації на конференції USENIX Security ’26.
Головна відмінність InjectEave від класичного підслуховування побічних випромінювань у тому, що зловмисник не просто «слухає» природні витоки, а сам надсилає в бік пристрою спеціально підібраний радіосигнал у діапазоні 0–9 МГц. Нелінійні компоненти всередині — підсилювачі, аналого-цифрові перетворювачі, перетворювачі живлення, MOSFET-транзистори — мимоволі змішують внутрішній аналоговий сигнал із цим несучим сигналом. У результаті слабкий низькочастотний сигнал «підсідає» на потужнішу електромагнітну хвилю і поширюється значно далі, ніж за пасивного витоку. Дослідники описують це як модель «ін’єкція — модуляція — випромінювання», де дроти й кабелі пристрою мимоволі виконують роль антен.
Для атаки потрібен доволі доступний набір: програмно визначена радіосистема USRP B210, антени для приймання й передавання, аналізатор спектра Siglent SSA3075X Plus, ноутбук для керування SDR, за потреби — радіочастотний підсилювач. Метод перевірили на 11 серійних пристроях: дротових навушниках, підключених до систем Dell, Apple і Mac, бездротових навушниках UGreen, Philips і HP, стаціонарному телефоні Flyingvoice, розумних вентиляторах Xiaomi та OIDIRE, лампах Xiaomi й JINGZAO.
У базових експериментах сигнал бездротових навушників вдавалося перехопити на відстані до 6 метрів залежно від моделі. З потужнішим приймальним обладнанням дальність зростала: в окремому досліді з радіочастотним підсилювачем розбірливий звук отримали на відстані до 30 метрів. Стіни не стали надійною перепоною — у готельному номері та переговорній кімнаті команда прослухала навушники UGreen MAX2 із сусіднього приміщення крізь бетонну стіну товщиною 30 см. Сигнал додатково очищали системою покращення мовлення, щоб зменшити шум і спотворення.
Ідеться не лише про розмови. Метод дозволяє відстежувати дії людей у приміщеннях із розумними вентиляторами й лампами, аналізуючи керуючі сигнали та споживання енергії. Коливання живлення вентиляторів можуть видати режим і швидкість роботи, а витоки з розумних ламп — рівень яскравості й побутові звички мешканців. В окремому експерименті зі стаціонарним телефоном електромагнітну техніку застосували в обидва боки: не лише для перехоплення розмови, а й для впровадження підробленого звуку в голосовий інтерфейс пристрою.
Що робити користувачам
Універсального захисту дослідники не пропонують. Традиційні заходи — шифрування, маскування чи рандомізація сигналів — тут не зарадять, бо витік іде аналоговим трактом пристрою, а не цифровим каналом передавання даних. Екранування та фільтрація знижують енергію внесеного несучого сигналу й підвищують рівень захисту, але повної невразливості не гарантують.
Практичні застереження стосуються й самого зловмисника: йому потрібне і передавальне, і приймальне радіообладнання, розташоване достатньо близько до цілі. Команда описала сценарії, коли прослуховування крізь стіну готельного номера стає можливим завдяки обладнанню, схованому у валізі чи всередині офісних меблів. Тож базовий висновок для користувачів — обережність у місцях, де поруч може перебувати чуже технічне обладнання, і розуміння, що навушники та розумні пристрої не варто сприймати як повністю приватний канал.
Підсумок: InjectEave показує, що аналогові вузли звичних гаджетів можуть стати каналом витоку навіть без зламу цифрової частини. Вразливим потенційно є широкий клас пристроїв із нелінійними аналоговими вузлами перетворення сигналів, а надійного способу закрити цей канал дослідники поки не пропонують.
Читайте також
Ще в розділі «Дослідження»
- Рослинне м'ясо з листя салату: як це працює
- Корова Леді врятувала породу, що 83 роки жила на безлюдному острові
- Силіцид кобальту може замінити мідь у мікросхемах: опір падає зі зменшенням товщини
- Дуже гарячі чай і кава: що показало дослідження про ризик раку стравоходу
- Anthropic заблокувала акаунти дослідників, які використовували Claude у небезпечних біоекспериментах